SOFTMOA PROJECTS
웹 애플리케이션 시큐어 코딩 — 인증·입력 검증·접근제어
구축 배경과 구현 범위를 확인해보세요.
Contents
프로젝트 개요
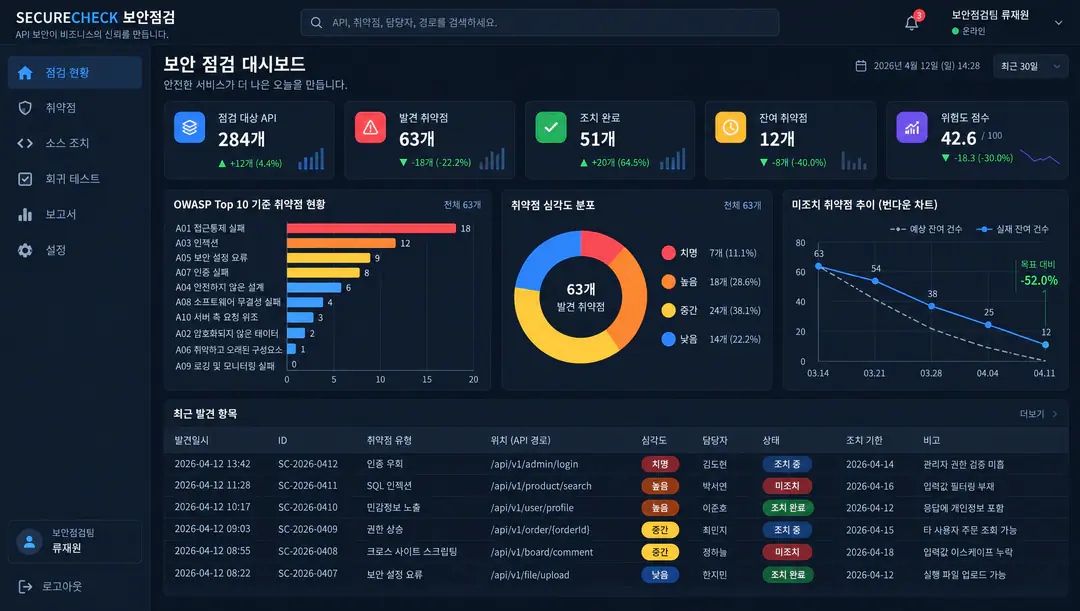
웹 요청, 업무 처리, 데이터 접근, 파일 처리 구간의 보안 취약점을 점검하고 소스를 개선하는 시큐어 코딩 작업입니다.
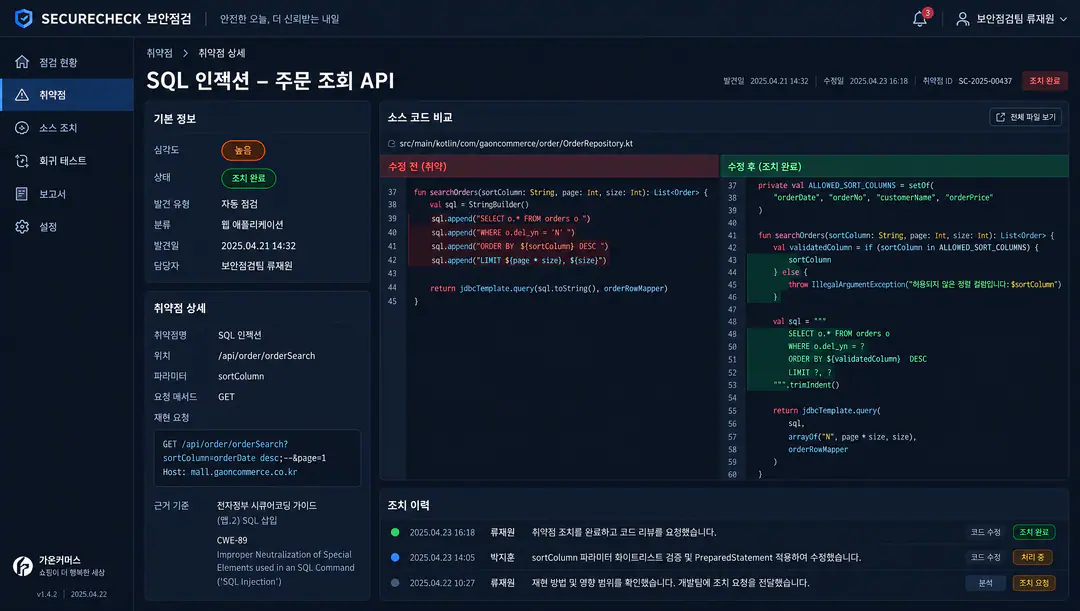
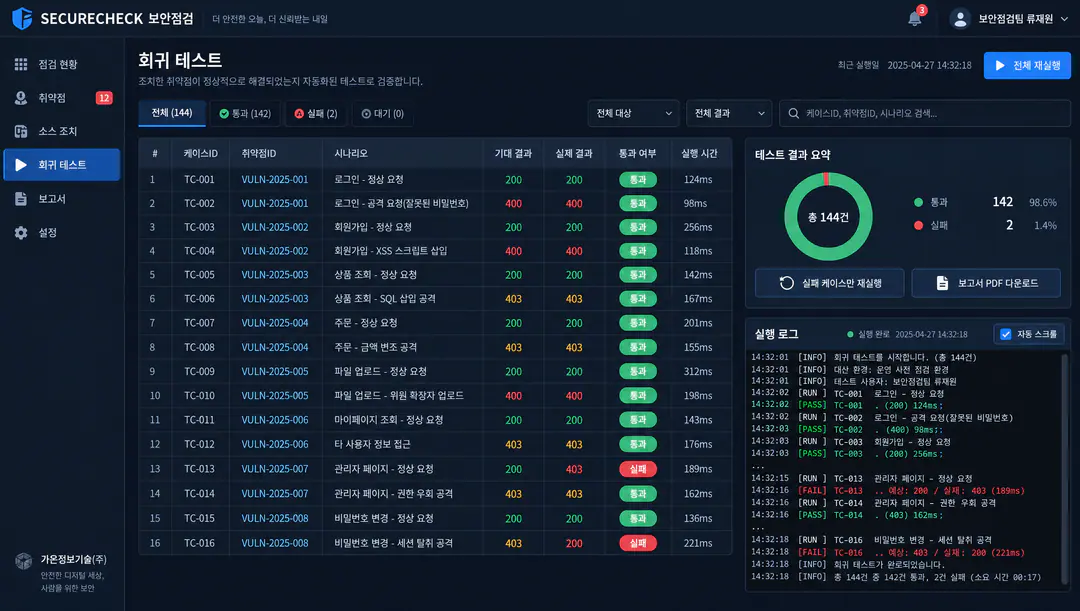
점검 현황을 OWASP 분류와 심각도로 관리하고, 취약 코드와 수정 코드를 비교 검토하며, 조치 후 정상·공격 요청 회귀 테스트로 효과를 확인합니다.
주요 기능
취약점 점검
- 입력값 검증과 SQL 파라미터 바인딩
- HTML 출력 처리(XSS)와 파일 업로드·다운로드 경로 점검
- 인증·인가·세션·CSRF 처리 점검
- 예외 응답과 로그의 민감정보 노출 점검
조치 관리
- OWASP Top 10·전자정부 시큐어코딩 가이드 기준 분류
- 심각도별 조치 현황과 담당자 배정
- 취약 코드와 수정 코드 비교 검토
검증
- 정상 요청과 공격 요청으로 나눈 회귀 테스트
- 점검 결과 보고서
기술 구성
| 구분 | 사양 |
|---|---|
| Backend | Kotlin 2.4 · Spring Boot 4.1 · JDK 25 · Spring Security |
| Frontend | Next.js 16 · React 19 · TypeScript |
| Data | PostgreSQL 18 · jOOQ · Flyway |
| 점검 도구 | 정적 분석 · 의존성 취약점 검사 · OWASP ZAP |
구현 포인트
- Spring Security 인증 체계와 업무별 소유권 검증을 함께 적용
- 정렬 컬럼처럼 바인딩할 수 없는 값은 허용 목록으로 검증
- 요청 DTO 검증과 서비스의 업무 조건 검증을 분리하고 공통 오류 응답의 내부 예외 노출 방지
- 수정한 취약 흐름은 정상 요청과 거절 요청으로 나눠 회귀 테스트 진행
업무에 주는 가치
취약점을 기준별로 분류하고 진행 상태를 관리해 남은 위험과 조치 우선순위를 명확히 합니다.
수정 코드와 회귀 테스트를 함께 남겨 같은 유형의 취약점이 다시 생기지 않도록 합니다.
점검 결과를 보고서로 정리해 보안 심사나 감사 대응 자료로 활용할 수 있습니다.
Share this
포트폴리오
Showing 1 to 10 of 61 entries